Estimated reading time: 5 minut
Tabela zawartości
Wprowadzenie
Action1 to narzędzie do zarządzania wdrażaniem aktualizacji do systemów operacyjnych oraz aplikacji. System jest rozwiązaniem chmurowym, do którego łączą się się agenci zainstalowani na zarządzanych systemach.
Podstawowe informacje o środowisku
Natychmiast, po instalacji agentów, mam do dyspozycji nastepujące informacje:
- ogólny stan zarządzanego środowiska,
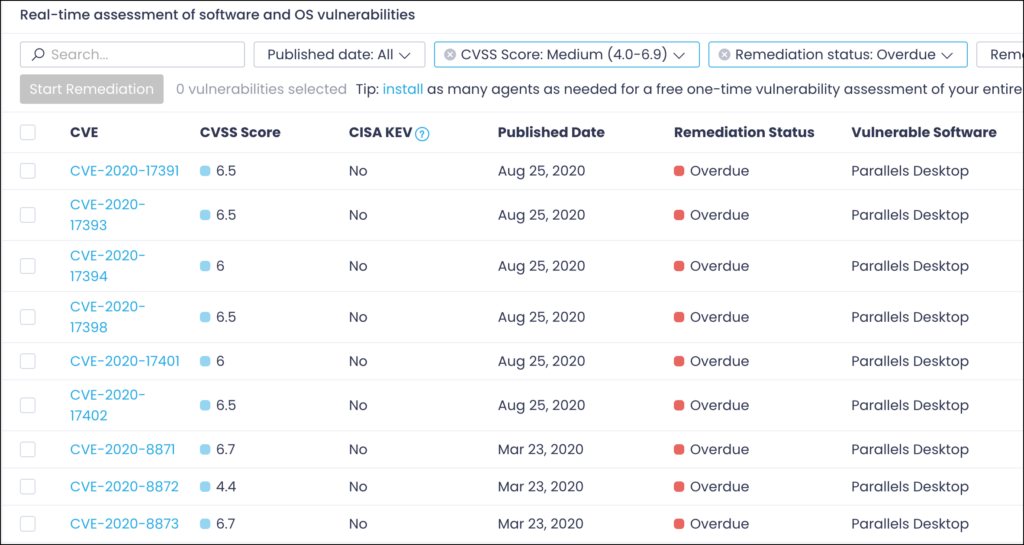
- wykryte podatności i stan ich wdrożenia, zgodnie z przyjętym stopniem SLA,
- stan wdrożenia aktualizacji, zgodnie z przyjętym stopniem SLA,
- informacje o aktualizacjach, które wymagają akceptacji przez administratora.
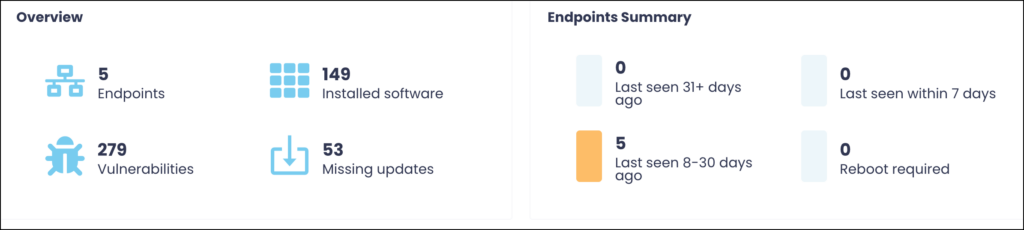
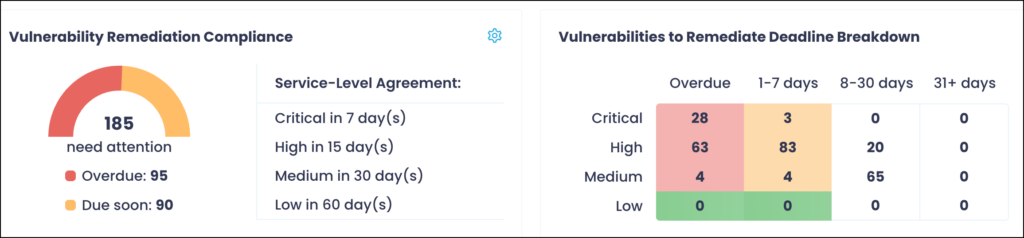
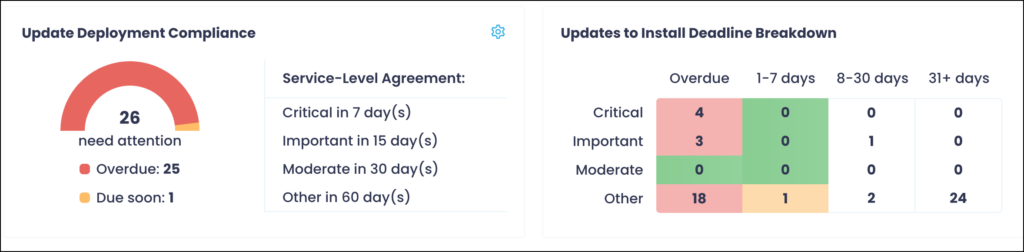
SLA mogą być konfigurowane przez administratora w/g potrzeb. Dzięki nim łatwiej jest kontrolować czy wdrożenie aktualizacji przebiega zgodnie z ustaleniami.
Aktualizacje są wdrażane dopiero po akceptacji przez administratora. Wdrożenie może odbywać się również automatycznie na podstawie predefiniowanych szablonów skonfigurowanych przez administratora.
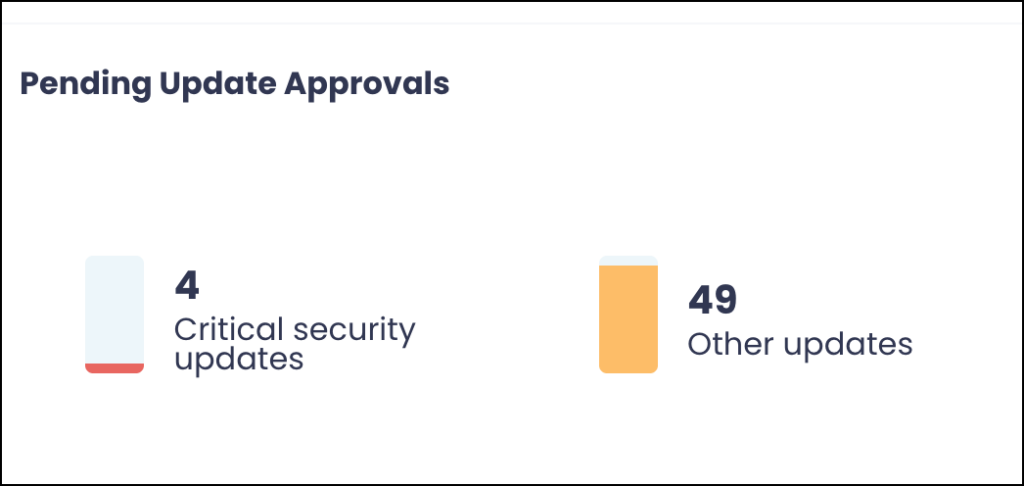
Oprócz ogólnych danych na temat środowiska, są też dostępne bardziej szczegółowe informacje.
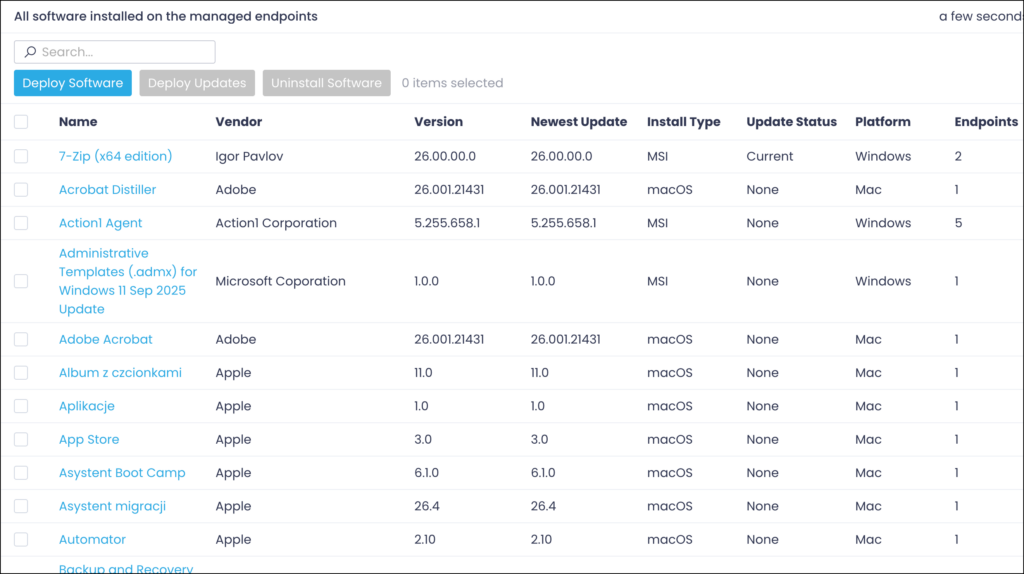
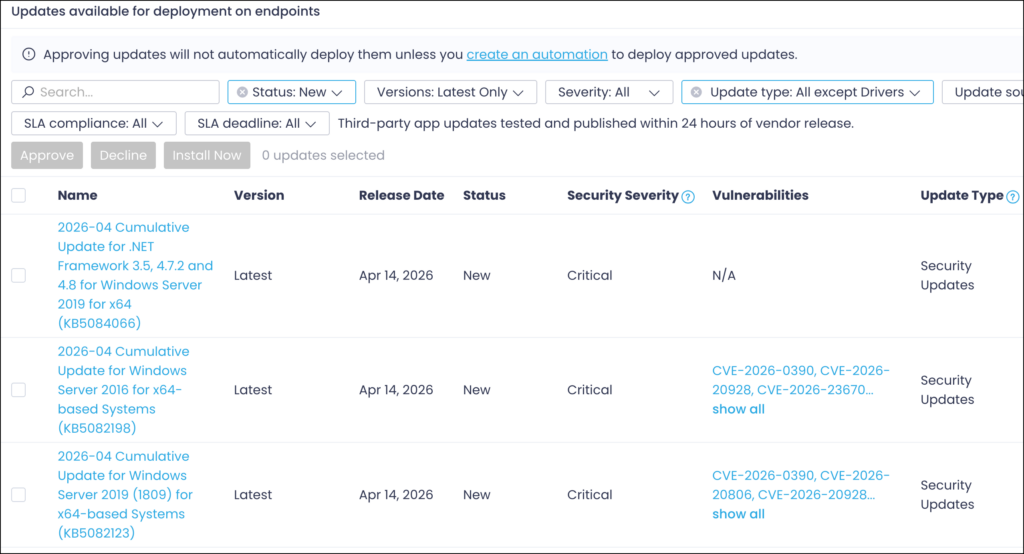
Rysunek 7. Raport o dostępnych aktualizacjach aplikacji zainstalowanych w środowisku.
Zarządzane systemy
Agent Action1 może zostać zainstalowany nie tylko na systemach Microsoft. Można go też zainstalować na systemach macOS oraz Linux.
Instalacja agentów
Instalacja agentów nie jest skomplikowana – pobieram plik instalacyjny, odpowiedni do systemu, na którym chcę zainstalować agenta.
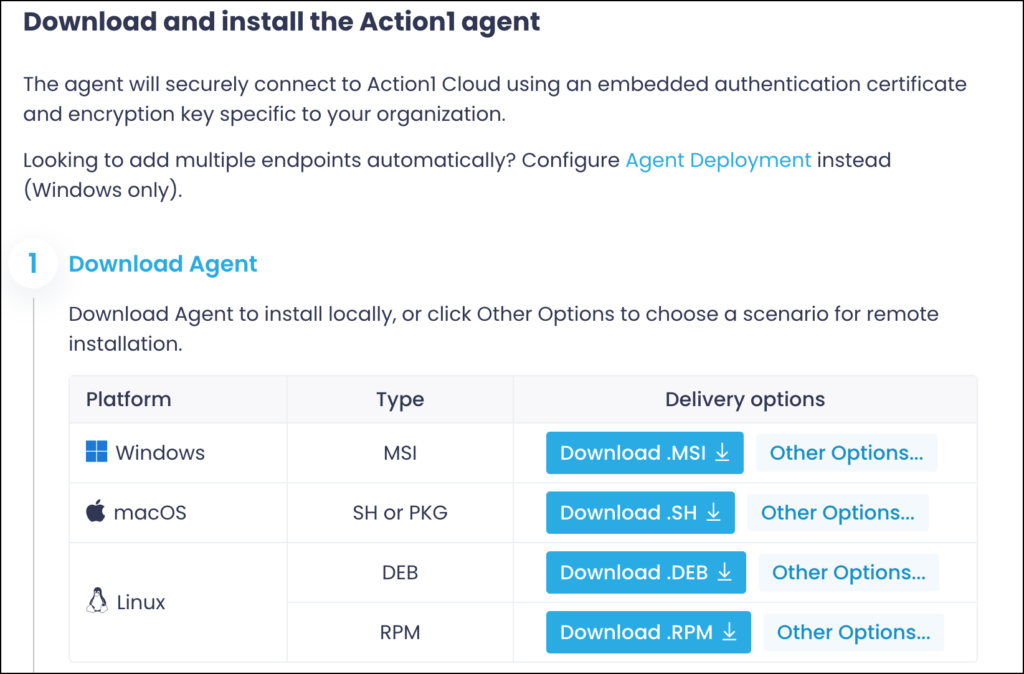
Dla każdego typu agenta, dedykowanego dla poszczególnych systemów są przygotowane różne opcje dotyczące sposobu ich instalacji.
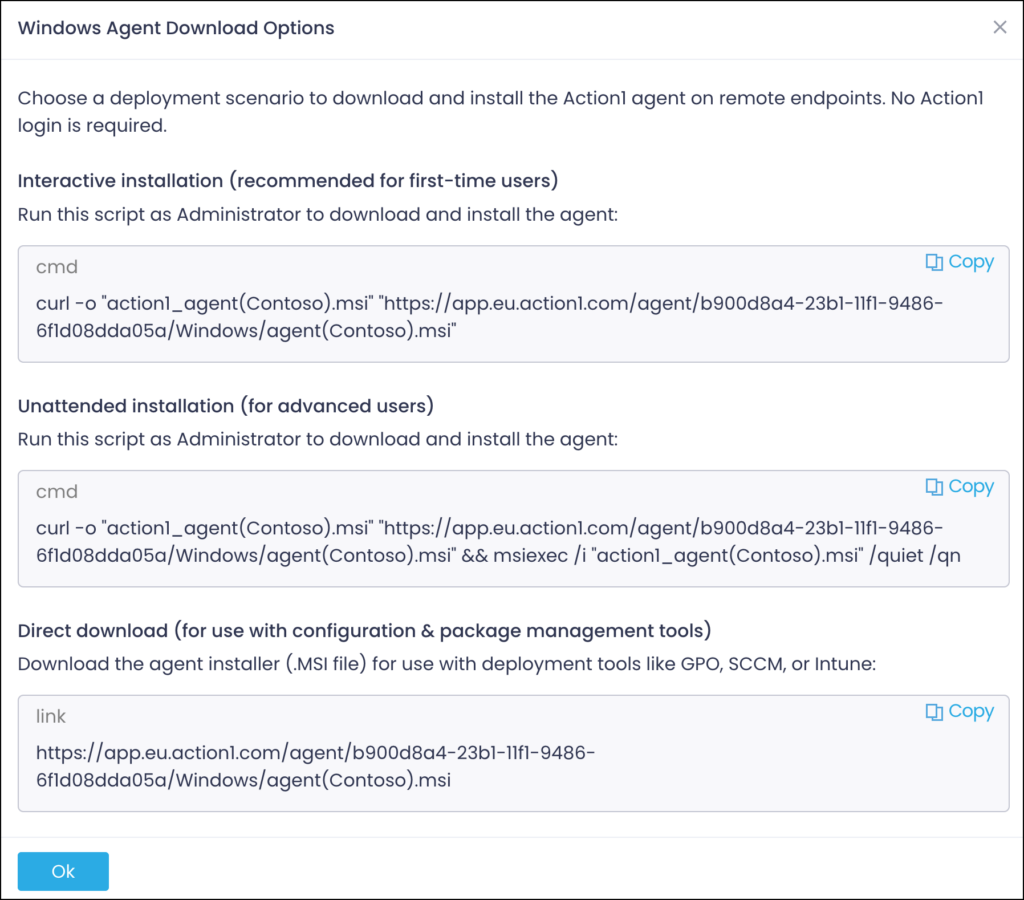
Agentów mogę instalować ręcznie lub automatycznie, wykorzystując do tego integracje Action1 z Active Directory.
Uprawnienia do konsoli Action1
Uprawnienia do konsoli mogę nadać korzystając z predefiniowanych zestawów uprawnień. Jeśli zajdzie potrzeba, mogę też skonfigurować własne zestawy uprawnień.
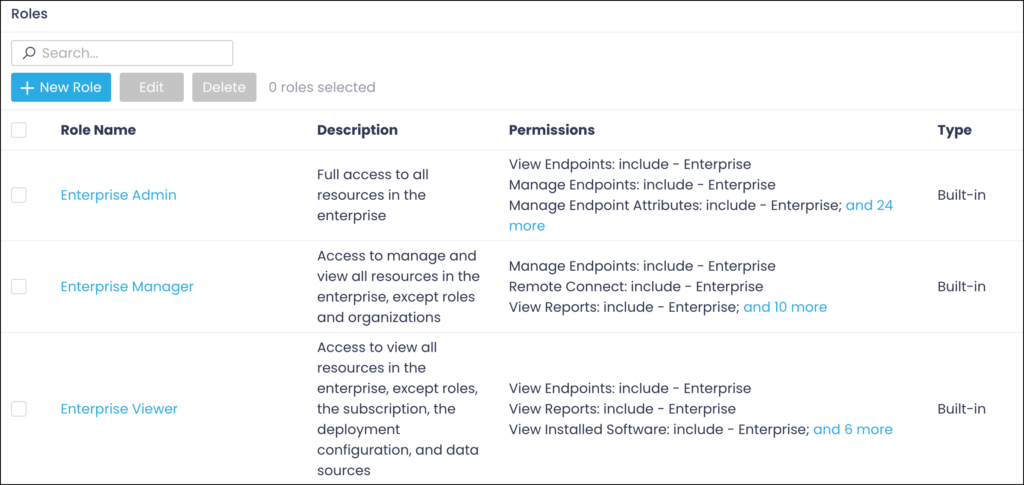
Przygotowaną rolę administracyjną mogę przypisać do użytkownika z Entra ID lub do skonfigurowanego użytkownika typu API.
Powiadomienia pocztą elektroniczną
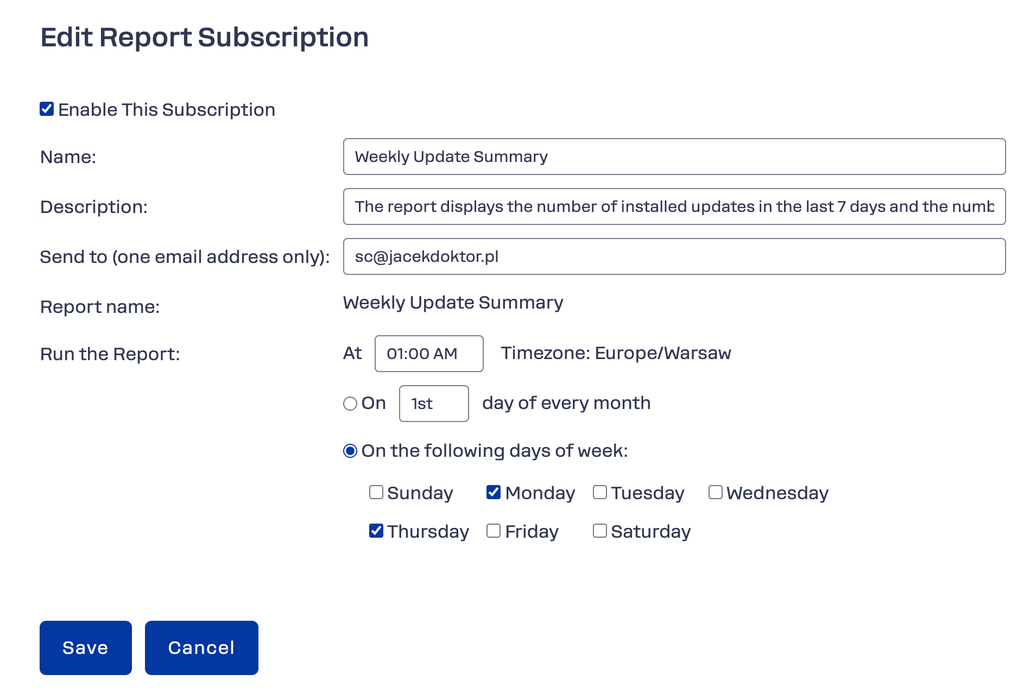
Dane zbierane przez agentów można przeglądać przy pomocy gotowych raportów. Raporty można wysyłać mailem, w celu usprawnienia pracy administratora.
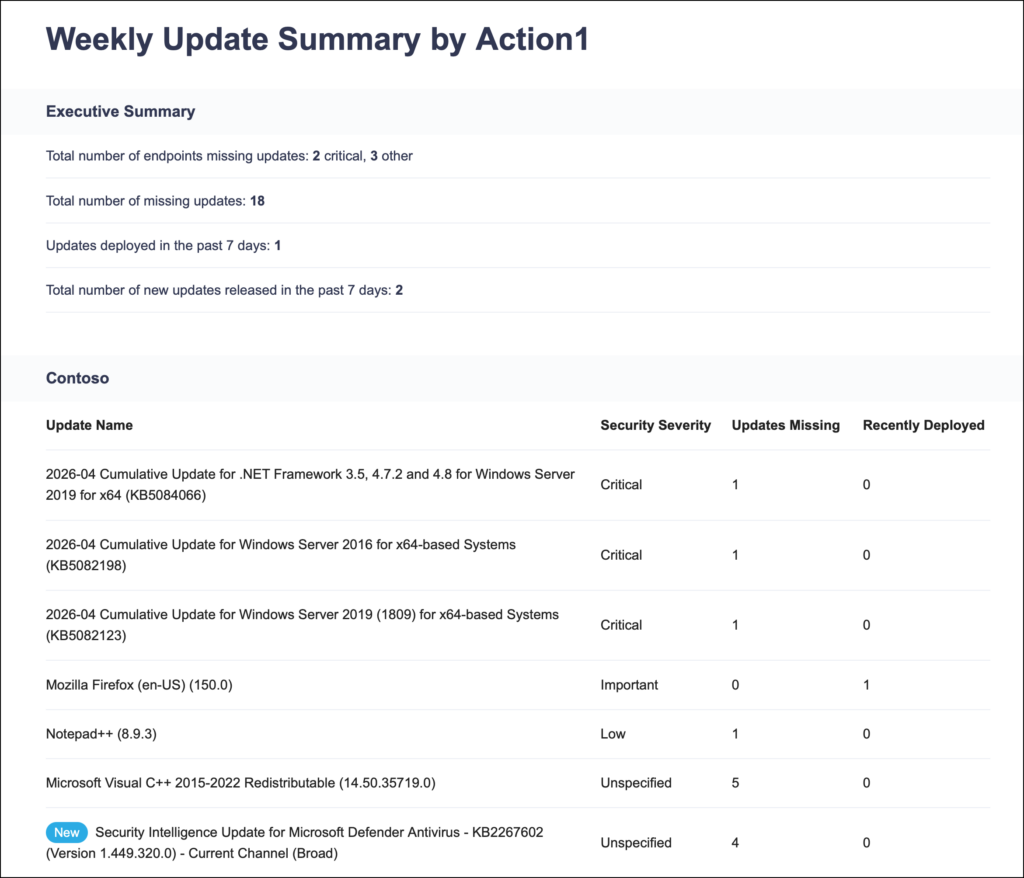
Po wybraniu raportu, który chcę wysłać, muszę skonfigurować harmonogram wysyłania raportu.